Étude de cas
SmartKYC
Une identité vérifiée réutilisable : le client possède son dossier, les institutions obtiennent un accès explicite, limité et révocable.
01
Contexte
En zone CEMAC, les clients redonnent les mêmes pièces d’identité à chaque banque, microfinance ou opérateur avec qui ils travaillent. SmartKYC est un produit interne de Think Dev construit autour de cette friction.
02
Problème
Rendre un dossier d’identité vérifié réutilisable sans en faire une fuite de données : le client doit garder la main sur qui voit quoi, et pour combien de temps, et chaque accès doit être traçable.
03
Ce que j’ai fait
Produit, architecture et développement chez Think Dev, dans un monorepo partagé par l’app web, l’app mobile et l’API.
04
Décisions techniques clés
Le client possède son dossier
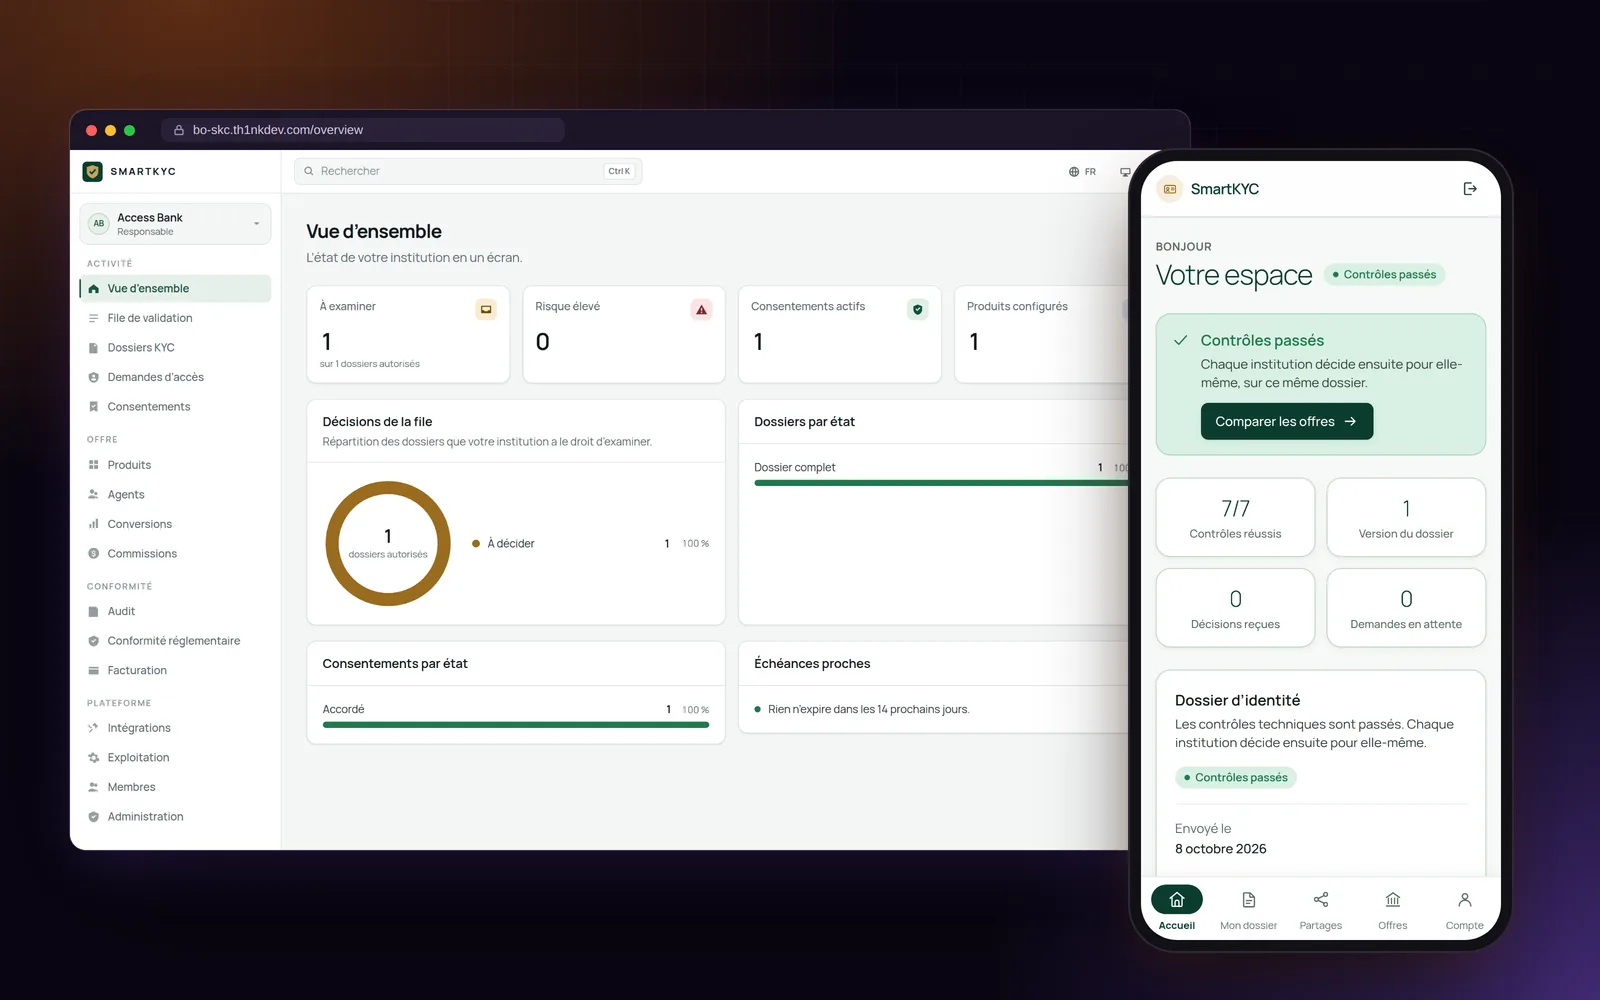
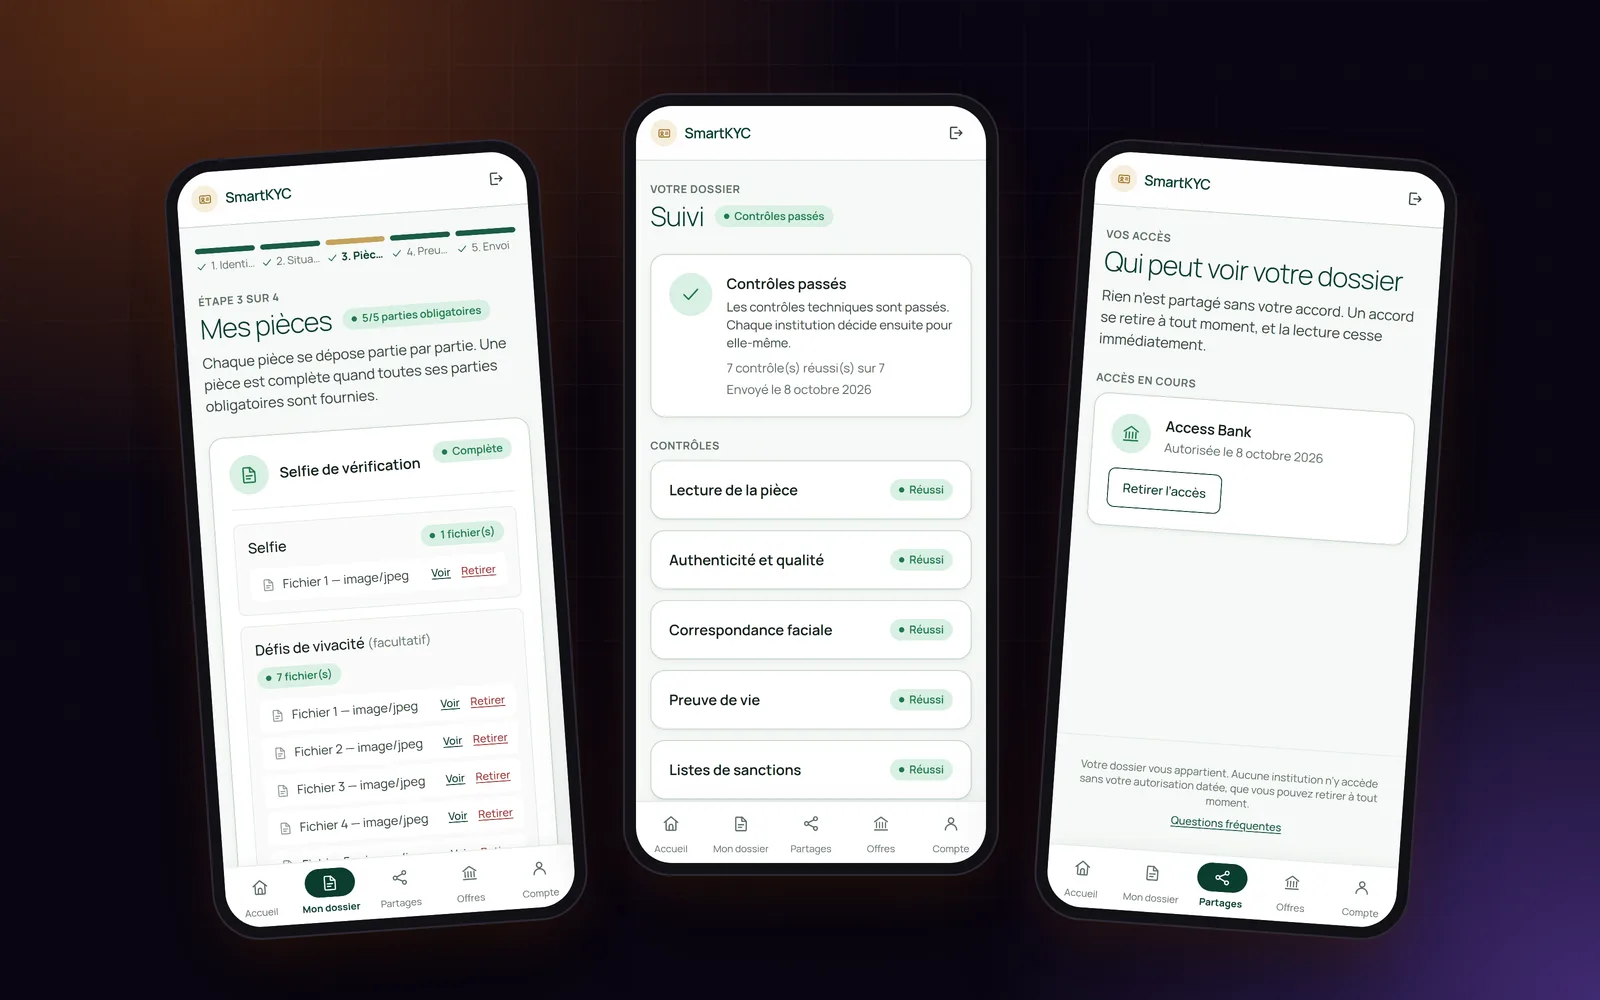
Chaque institution reçoit du client un accès explicite, limité et révocable. Révoquer un accès est une action de premier plan, pas un ticket au support.
Isolation multi-tenant
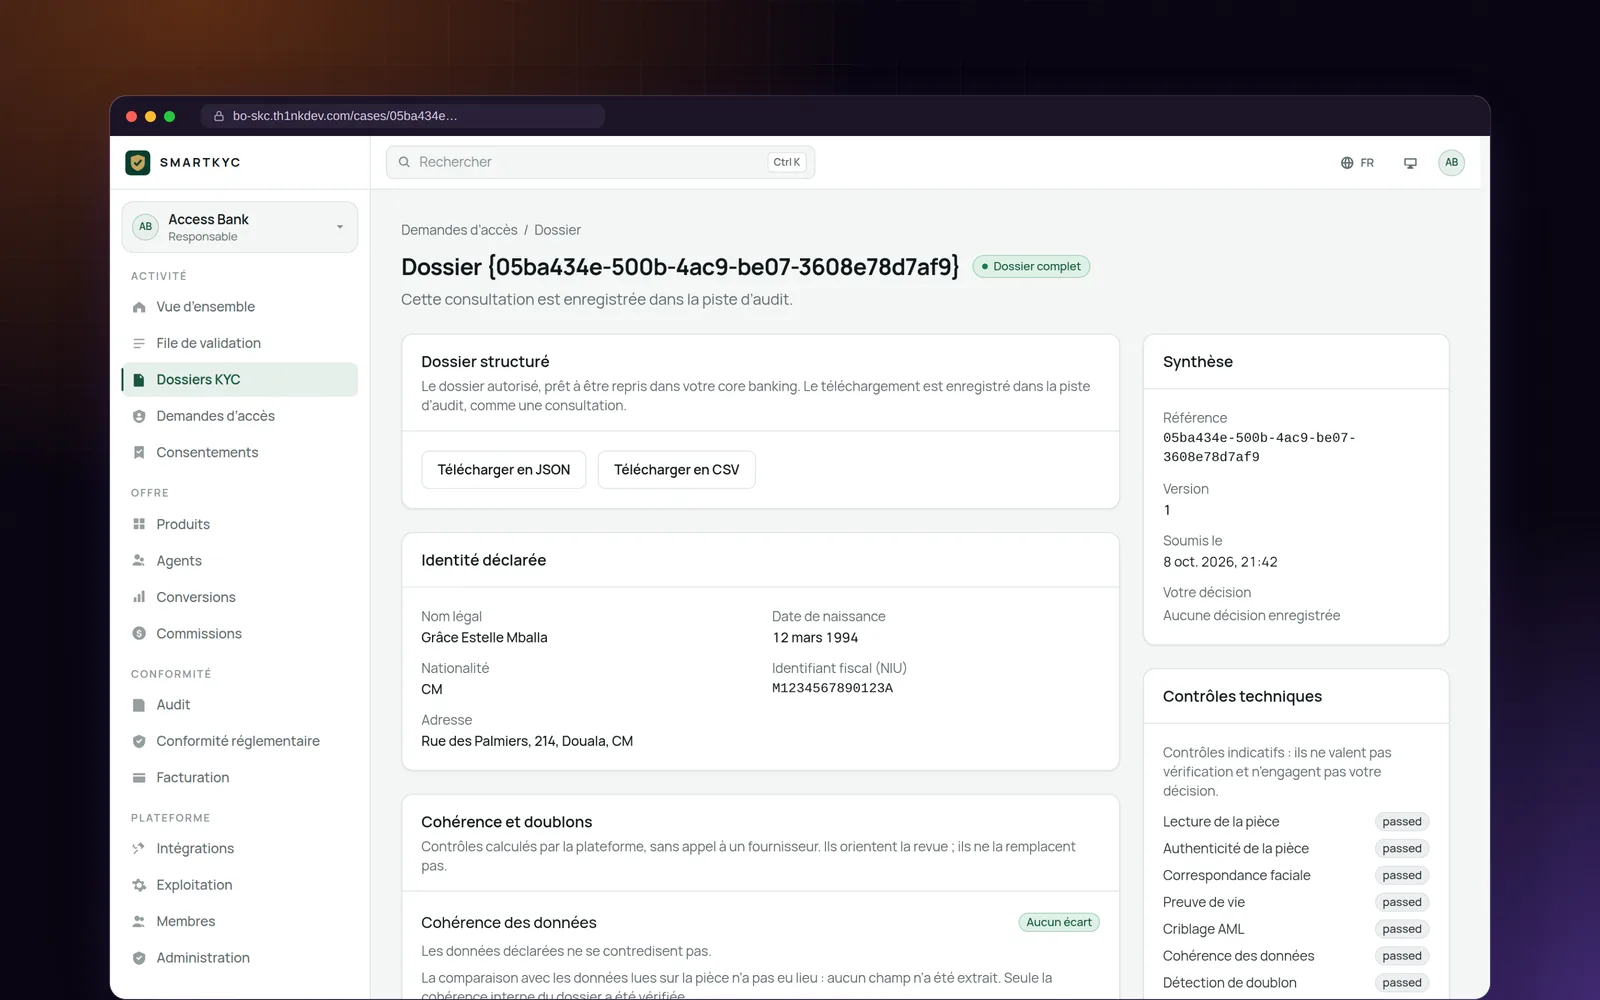
Les institutions sont des tenants isolés : un partenaire ne peut jamais lire les données d’un autre.
Piste d’audit sur chaque accès
Chaque lecture d’un dossier est enregistrée : qui, quand, et au titre de quelle autorisation.
API partenaire signée et webhooks
Les partenaires s’intègrent via une API signée et reçoivent des webhooks : les requêtes sont authentifiées et les événements fiables.
Capture mobile
Un parcours mobile avec capture caméra recueille les documents là où se trouvent les clients : sur leur téléphone.
05
Résultat
En développement depuis janvier 2026.
06
Stack
- Nuxt 4
- Expo
- PostgreSQL
- Redis
- AdonisJS
- Monorepo
07
Écrans