Étude de cas
OAC
Ouverture de compte à distance pour une banque de la zone CEMAC : identité, biométrie, filtrage, décision et convention signée. Démonstration publique, services bancaires simulés, piste d’audit chaînée.
- Client
- Think Dev
- Années
- 2026 – aujourd’hui
- Domaine
- FintechSécurité
01
Contexte
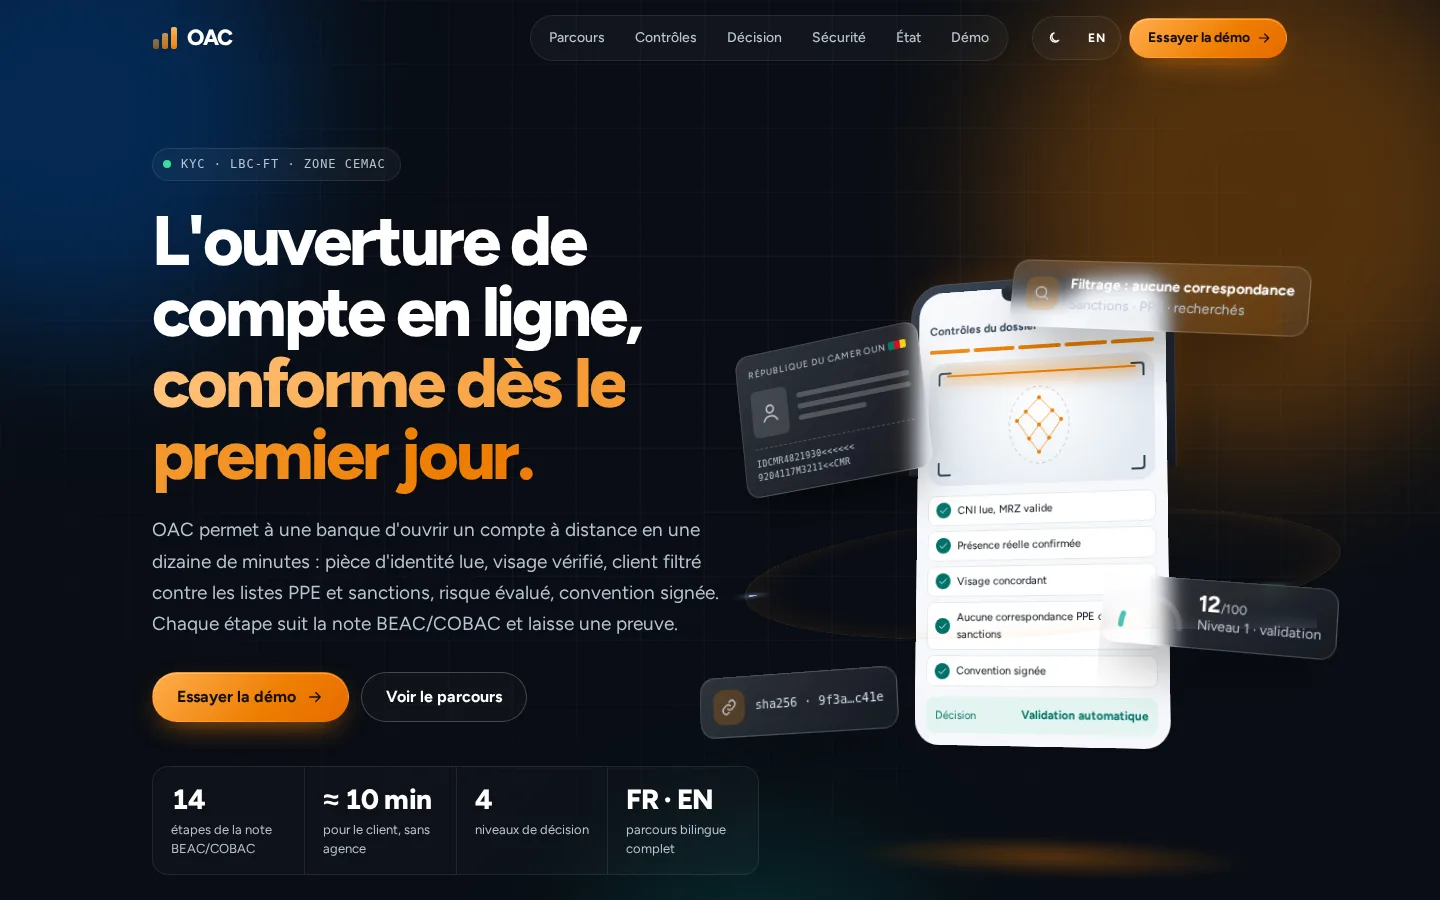
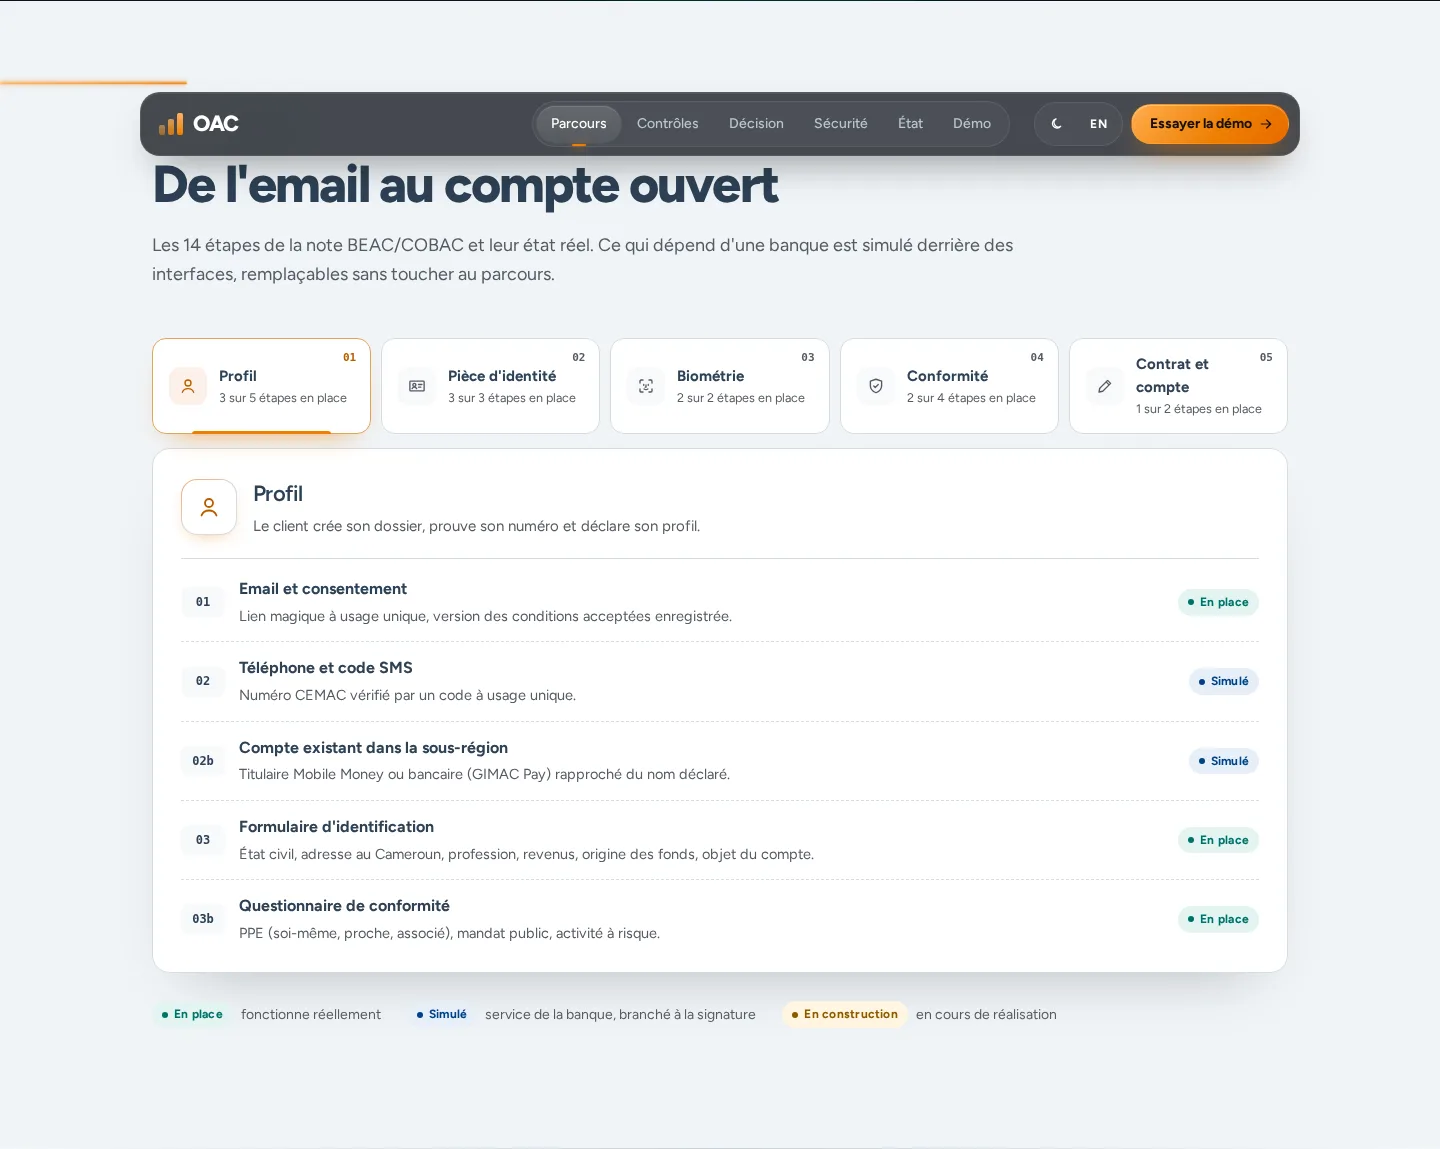
OAC est une ouverture de compte à distance pour les banques de la zone CEMAC. Le client part de son email et avance jusqu’à la décision : téléphone, profil, pièce d’identité, selfie, questionnaire, signature, puis suivi du dossier. La démonstration publique indique qu’aucune banque réelle n’est associée. Think Dev en assure la conception et le développement.
02
Problème
Un compte ouvert sans rendez-vous en agence doit prouver l’identité du client, le filtrer et laisser une trace que la banque pourra relire des années plus tard. Une partie de ces contrôles dépend de services que la banque branche elle-même — SMS, Mobile Money, centrale des incidents, revue humaine, core banking — et qui ne sont pas tous disponibles au moment de construire le parcours.
03
Ce que j’ai fait
J’ai conçu et développé le produit : la vitrine, le parcours bilingue, la machine à états du dossier, la piste d’audit, la lecture de pièce, la biométrie, le moteur de décision et la signature. Chaque étape de la vitrine indique si elle fonctionne dans l’application ou si elle attend un service de la banque.
04
Décisions techniques clés
Un seul point de passage pour le statut du dossier
Les statuts et les transitions autorisées sont explicites.
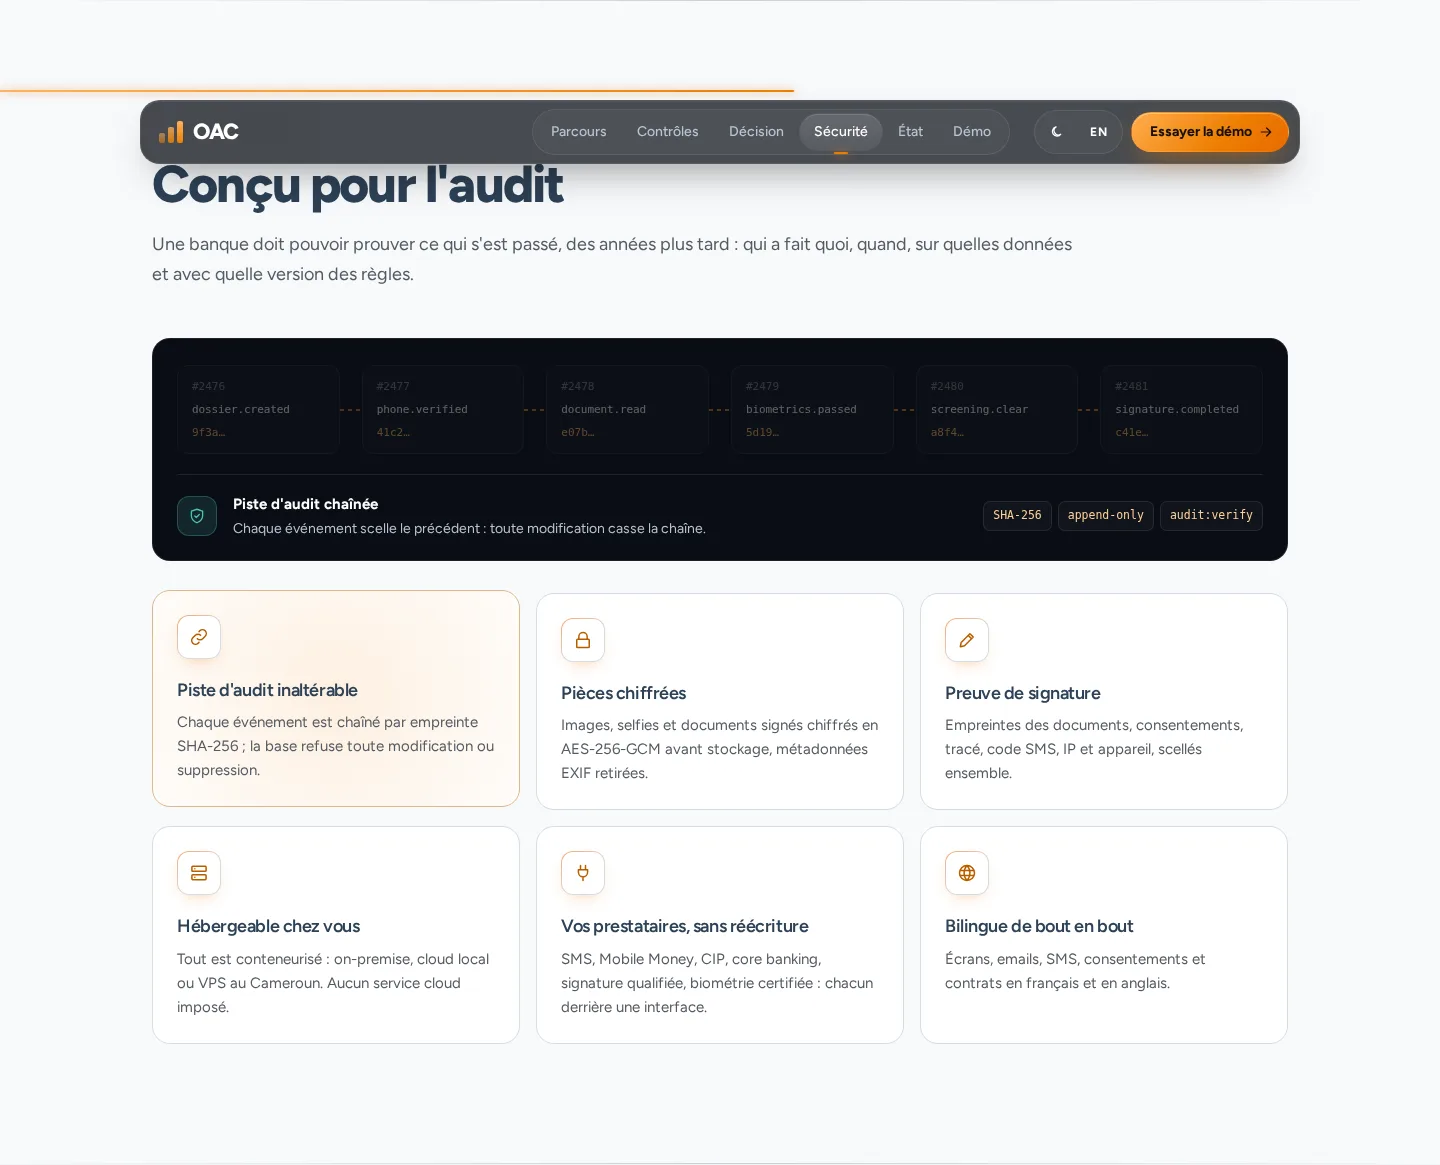
transitionDossier()est le seul endroit qui change un statut, et chaque changement écrit un événement. La piste est chaînée par empreinte SHA-256 ; la table d’audit est protégée en base contre la modification et la suppression.Brancher les services de la banque sans réécrire le parcours
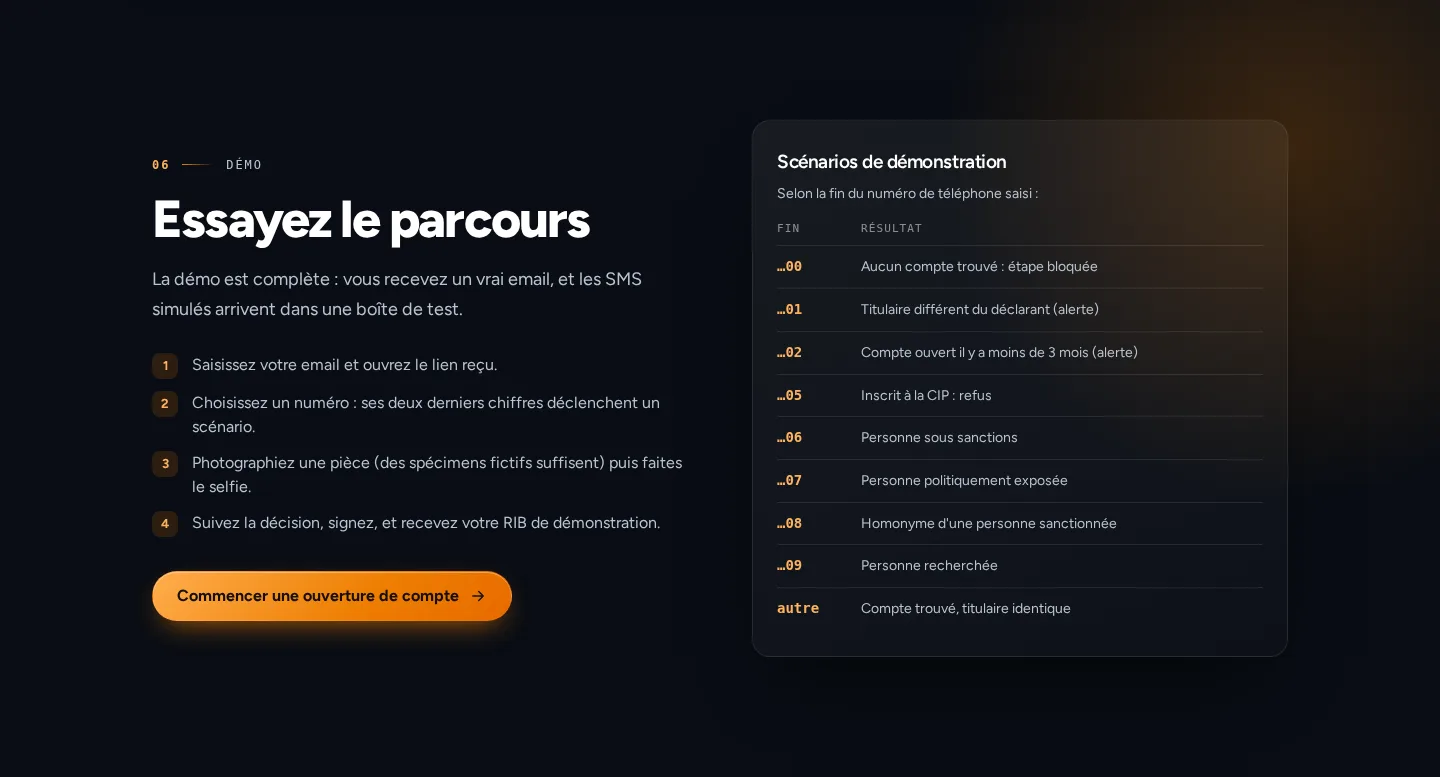
SMS, registre Mobile Money ou bancaire, centrale des incidents de paiement, revue conformité et core banking passent par des interfaces. Dans la démonstration, ces services sont simulés. La fin du numéro de téléphone choisit le scénario : compte absent, titulaire différent, personne sous sanctions, personne politiquement exposée, et les autres cas prévus.
Lire la pièce et vérifier le visage dans l’application
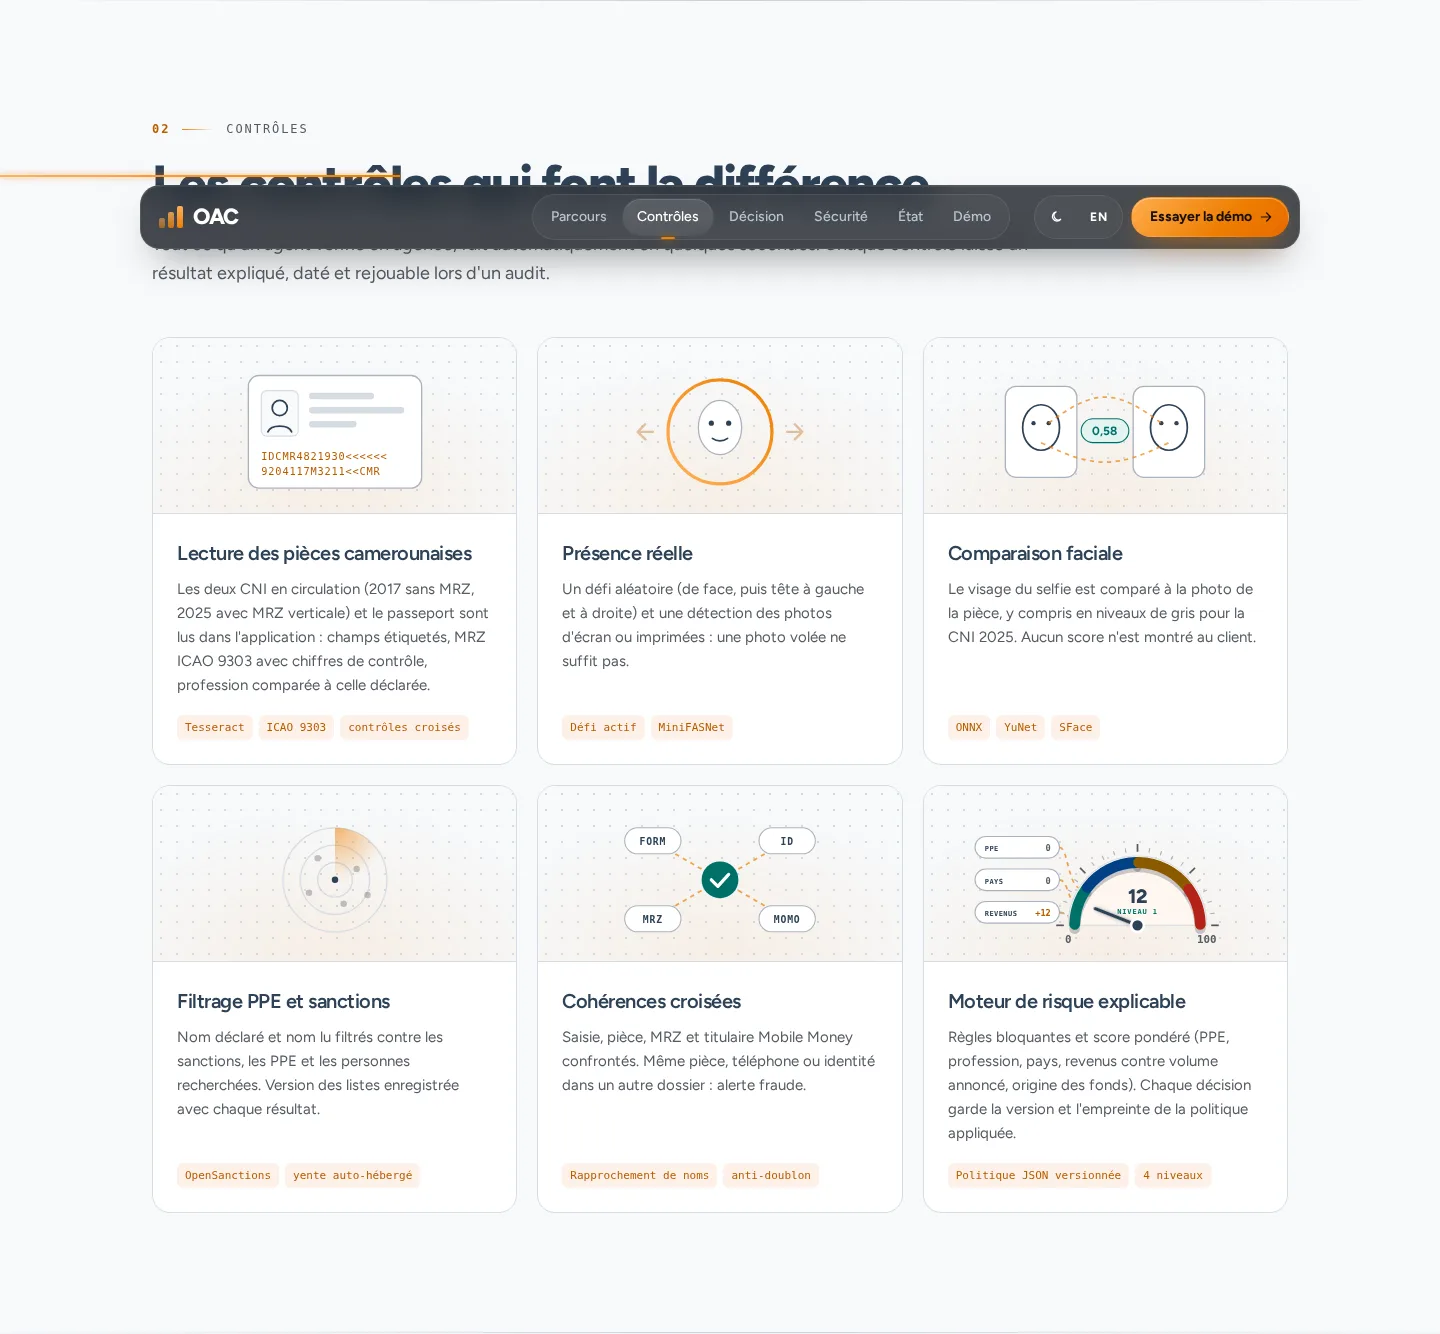
La lecture de la pièce utilise Tesseract, y compris la bande MRZ quand elle existe. Le selfie s’appuie sur des modèles ouverts exécutés sur le serveur (YuNet, SFace, MiniFASNet) : un visage, un mouvement demandé, puis une comparaison avec la photo de la pièce. Un prestataire peut remplacer ces briques plus tard. Les modèles ouverts ne constituent pas une biométrie certifiée.
Décider avec une politique versionnée
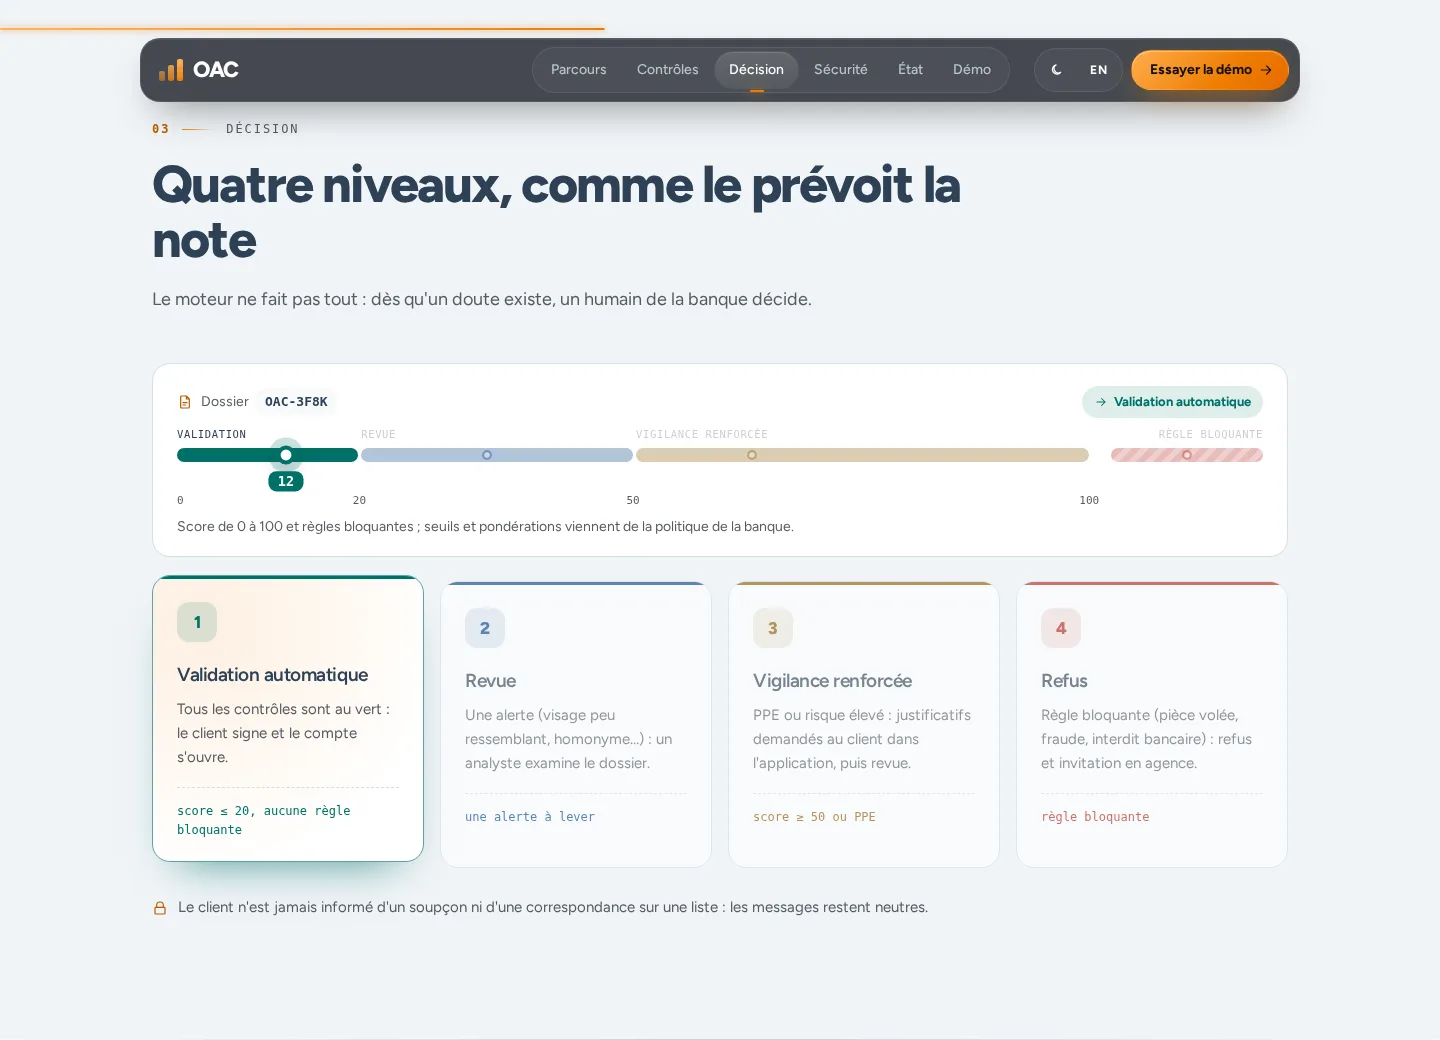
La politique de risque est un fichier relu à chaque décision. Le moteur distingue une validation automatique, une revue, une vigilance renforcée et un refus. Le client voit l’état de son dossier. Il ne voit pas les correspondances de filtrage.
Signer dans la page, avec une preuve
La convention et la fiche KYC sont générées en PDF dans la langue du client. La signature demande la lecture des documents, un tracé et un code SMS, puis un sceau sur les empreintes. C’est une signature électronique simple. Le texte de convention livré avec le produit est un modèle provisoire, remplaçable sans redéploiement.
05
Résultat
La démonstration réunit la vitrine et le parcours jusqu’à la capture de pièce, avec une banque fictive et des données de démonstration. La lecture de pièce, la biométrie, la décision, la signature et l’ouverture simulée du compte sont implémentées dans l’application. Les captures ne montrent ni pièce réelle, ni visage, ni compte ouvert dans une banque.
06
Stack
- Nuxt 4
- Vue
- TypeScript
- PostgreSQL
- Drizzle
- Tesseract
- ONNX Runtime
- Docker
07
Écrans
Voir Site web(s’ouvre dans un nouvel onglet)